




❗У российского хостинг-провайдера Beget произошел масштабный сбой. Пользователи жалуются на недоступность виртуальных серверов. На оборудовании Beget был размещен наш сайт bgdiaspora.ru который теперь не открывается 😭
По данным сервиса по отслеживанию сбоев, за сутки поступило около 7,5 тыс. жалоб. В компании подтвердили технические проблемы и сообщили о восстановительных работах. Сбой затронул и сторонние сервисы, использующие инфраструктуру провайдера.
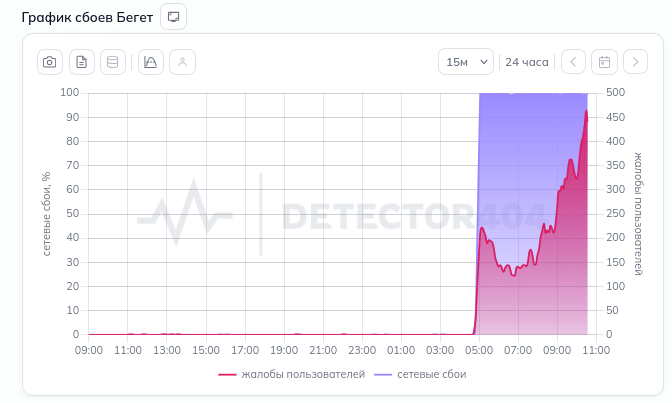
Компания Beget объяснила сбой массированной кибератакой: по её данным, злоумышленники получили доступ к управляющим серверам и запустили вредоносное ПО для удаления данных. Часть данных, прежде всего в облачной инфраструктуре, потеряна безвозвратно. Материал подготовлен по открытым источникам, данные актуальны на 8 ноября 2026 года.
Масштаб
Beget входит в число крупнейших хостеров Рунета. По данным iXBT, у компании более 700 тысяч активных доменов, а её доля на рынке регистрации доменов .RU и .РФ составляет 13–15% (по оценке Координационного центра национального домена). Сбой затронул сайты, виртуальные серверы, почту и панель управления. Частично был недоступен информационный сайт «Честного знака» (в ЦРПТ заявили, что сама система маркировки работает штатно), перебои возникли и у каршеринга BelkaCar.
Хронология
- Ночь на 2 ноября. Хакеры получили доступ к управляющим серверам и запустили ПО для удаления данных. Примерно через 25 минут после запуска Beget отключил все серверы от сети, чтобы остановить распространение атаки.
- 2 ноября, около 4:50 мск. В Telegram-канале компании появилось первое сообщение об инциденте, в 6:00 — о расследовании и восстановительных работах. Позже Beget написал, что проблема затрагивает все уровни архитектуры, а инженеры настраивают инфраструктуру вручную в дата-центрах.
- 2 ноября, днём. К 14:00 мск вернули в работу выделенные серверы без администрирования Beget. Клиентам направили уведомление о форс-мажоре со ссылкой на п. 3 ст. 401 ГК РФ.
- 3 ноября. Компания подтвердила уничтожение содержимого VPS, объектного хранилища S3 и кластеров Kubernetes, потерю бинарных резервных копий VPS и настроек CDN и IP-адресов. Работали DNS-серверы, восстановлено более 80% почтовой инфраструктуры.
- 6 ноября. Запущено более 60% серверов виртуального хостинга и 40% выделенных серверов с администрированием Beget. Файловые бэкапы VPS будут доступны только половине клиентов. Облачную инфраструктуру компания называет уничтоженной и строит заново.
- 7 ноября. Beget сообщил, что ночью запустит первые серверы под автоматическое восстановление из бэкапов. Создание новых VPS ожидается ориентировочно через 48 часов, панель управления работает частично.
Что показывают факты
- Атака пришлась на управляющий контур. Доступ к нему позволил запустить удаление данных сразу на разных уровнях, поэтому пострадали хостинг, облако, DNS и почта.
- Оценка потерь ухудшалась. 2 ноября компания говорила, что ей доступны файловые копии подавляющего большинства ресурсов хостинга и облака. К 6 ноября выяснилось, что копии VPS сохранились лишь у половины клиентов.
- Наличие бэкапа не означает быстрого восстановления. Даже для хостинга, где почти 100% сайтов, по оценке компании, подлежат восстановлению, инженерам пришлось вручную проверять более тысячи серверов на скрытые уязвимости и вредоносное ПО.
- DNS стал первым приоритетом. NS-серверы отвечают за соответствие доменных имён IP-адресам, поэтому без них сайты недоступны, даже если серверы работают.
- Тяжелее всего пострадали VPS и облако, виртуальный хостинг — заметно легче.
Что пока неизвестно
- Как именно злоумышленники проникли в инфраструктуру: расследование продолжается, в нём участвуют полиция, специалисты по ИБ и госструктуры.
- Кто стоит за атакой.
- Сроки полного восстановления и итоговый объём невосстановимых данных.
Источник «Коммерсанта» на телеком-рынке сообщил об аномальной нестабильности маршрутов сетей Beget (AS198610) перед инцидентом: по данным RIPEstat, за час было анонсировано почти миллион изменений маршрутов при пике в 20 тысяч за предыдущие 90 дней. Это наблюдение стороннего источника, а не подтверждённая причина сбоя. По заявлению компании, следов скачивания или изменения пользовательских данных не обнаружено.
Что делать клиентам
- Сменить пароли, ключи доступа и другие учётные данные, которые могли храниться на затронутых серверах (рекомендация Beget).
- Для доменов, обслуживаемых Beget, использовать отдельный сервис управления записями A, MX и TXT, если нужно перенаправить сайт.
- Хранить хотя бы одну независимую копию данных вне инфраструктуры провайдера (общая практика, не рекомендация Beget).
Источники
- Интерфакс, 2 ноября: уведомление клиентов о форс-мажоре
- Интерфакс, 6 ноября: восстановление VPS и облака
- 3DNews, 3 ноября: потеря данных клиентов
- «Коммерсантъ», 2 ноября: сбой и кибератака
- iXBT, 6 ноября: состояние облачной инфраструктуры
- iXBT, 2 ноября: масштаб компании
- РИА Новости, 7 ноября: запуск восстановления из бэкапов
- Официальный Telegram-канал Beget


